Met dark fiber tussen meerdere locaties kun je het netwerkbeheer meer als één geheel organiseren. Dat kan herhaalwerk verminderen: minder afwijkende configuraties, één aanpak voor monitoring en duidelijkere procedures voor wijzigingen. Maar de glasvezel zelf neemt geen beheertaken over. Apparatuur, beveiliging, storingsafhandeling en continuïteit moeten nog steeds worden geregeld, door je eigen team of een beheerpartner.
De belangrijkste verandering is niet dat beheer verdwijnt, maar dat je het minder per vestiging hoeft te organiseren. Daar staat tegenover dat gedeelde voorzieningen belangrijker worden. Een centrale firewall kan lokale werkzaamheden beperken, maar krijgt ook een grotere rol in de beschikbaarheid van alle aangesloten locaties. Om het totale beheersplaatje te beoordelen, moet je daarom kijken naar bespaarde werkzaamheden, nieuwe verantwoordelijkheden en de gevolgen van een storing. Alleen de maandprijs van de verbinding vergelijken geeft een onvolledig beeld.
Wat dark fiber verandert in je beheermodel
Een dark-fiberverbinding bestaat uit glasvezels die je met eigen apparatuur of apparatuur van een beheerpartner activeert. De vezels vormen de fysieke verbinding; de aangesloten apparatuur bepaalt hoe het verkeer wordt vervoerd en welke capaciteit beschikbaar is.
Met ‘eigen glasvezels’ bedoelen organisaties vaak vezels die exclusief voor hun verbinding beschikbaar zijn. Dat betekent niet automatisch dat zij juridisch eigenaar zijn van de kabel of zelf graafschade moeten herstellen. De overeenkomst bepaalt wie waarvoor verantwoordelijk is.
Voor het beheer helpt een onderscheid tussen drie lagen:
| Laag | Wat valt hieronder? | Wat moet je afspreken? |
|---|---|---|
| Fysieke infrastructuur | Glasvezelroute, gebouwinvoer, lasverbindingen en opleverpunt | Wie onderhoudt de infrastructuur en handelt fysieke storingen af? |
| Actief netwerk | Switches, routers, optische modules en firewalls | Wie configureert, monitort, actualiseert en vervangt de apparatuur? |
| Diensten en toepassingen | Internet, telefonie, cloudtoegang en bedrijfsapplicaties | Wie levert de dienst en onderzoekt problemen daarin? |
Deze verdeling maakt zichtbaar dat een glasvezelverbinding niet hetzelfde is als een volledig beheerde netwerkdienst. Internettoegang en telefonie moeten afzonderlijk worden ingericht of ingekocht.
Bij dark fiber kun je de actieve netwerklaag zelf beheren of uitbesteden, terwijl je de verantwoordelijkheden voor de fysieke verbinding apart vastlegt. Die keuze bepaalt hoeveel werk daadwerkelijk bij je eigen ICT-team terechtkomt.
Waar je daadwerkelijk beheeruren kunt besparen
De grootste besparing ontstaat doorgaans wanneer locaties nu verschillende apparatuur, instellingen en leveranciersafspraken hebben. Iedere uitzondering vraagt aandacht bij een wijziging, beveiligingsupdate of storing. Met een gezamenlijk netwerkontwerp kun je meer standaardiseren.
Denk aan dezelfde configuratiesjablonen voor nieuwe vestigingen, een gezamenlijke aanpak voor toegangsrechten en één inventaris van netwerkapparatuur. Een wijziging hoeft dan niet steeds opnieuw te worden bedacht. Je test de aanpak en past die gecontroleerd toe op de betrokken locaties.
Ook centrale voorzieningen kunnen lokaal werk verminderen. Je kunt bijvoorbeeld bepaalde beveiligingsfuncties of toegang tot interne applicaties centraal organiseren. Dat is een ontwerpkeuze, geen automatische eigenschap van de verbinding. Voor intensief cloudgebruik kan lokale internettoegang juist passend blijven.
Eén beheermodel betekent bovendien niet één ongescheiden netwerk. Medewerkers, gasten, gebouwinstallaties en andere gebruikersgroepen kunnen verschillende toegangsrechten nodig hebben. De uitgangspunten voor gescheiden en veilige bedrijfsnetwerken blijven ook tussen locaties relevant.
Monitoring wordt overzichtelijker als je verbindingen, apparatuur en diensten samen bekijkt. Dan zie je eerder of een probleem op één vestiging speelt of meerdere locaties raakt. Daarvoor moet je wel meetpunten, alarmen en eigenaarschap inrichten.
Dark fiber levert dus vooral beheervoordeel op wanneer je de verbindingen gebruikt om bestaande verschillen tussen locaties te verminderen, niet wanneer je alle oude uitzonderingen ongemoeid laat.
Storingen worden beter af te bakenen, niet vanzelf opgelost
Een medewerker meldt meestal dat ‘het netwerk traag is’, niet dat een optische module defect is. De servicedesk moet daarom kunnen bepalen waar het probleem zit: in de lokale wifi, de verbinding tussen locaties, de internettoegang of de applicatie.
Een gezamenlijk beheermodel helpt als elke locatie herkenbare meetpunten heeft. Werkt de lokale apparatuur? Is de verbinding naar de andere vestiging beschikbaar? Is de centrale dienst bereikbaar? Met die volgorde voorkom je dat meerdere partijen zonder duidelijke aanleiding naar elkaar verwijzen.
Leg ook vast wie de melding coördineert. Meerdere gespecialiseerde leveranciers hoeven voor medewerkers niet meerdere loketten te betekenen. Eén aanspreekpunt kan het onderzoek begeleiden en de juiste partij inschakelen, mits die rol daadwerkelijk is afgesproken.
De afbakening met apparaatbeheer blijft belangrijk. Een defecte werktelefoon vraagt om apparaatservice, zoals gespecialiseerde iPhone-reparatie, terwijl een onderbroken glasvezelroute bij de netwerkbeheerder thuishoort. Beide kunnen werkzaamheden verstoren, maar hebben een andere herstelroute.
Bespreek daarom niet alleen de dienstverleningsovereenkomst, ook wel SLA genoemd, maar ook de praktische escalatie: wie belt wie, welke informatie is nodig en wie houdt de organisatie op de hoogte?
Bij dark fiber wordt storingsafhandeling overzichtelijker als deze taakverdeling vooraf is vastgelegd. Zonder die afspraken kan extra keuzevrijheid juist leiden tot meer afstemming tijdens een incident.
Beschikbaarheid vraagt om een ontwerp voor alle locaties
Wanneer locaties voorzieningen delen, verandert de impact van een storing. Een probleem met een centrale firewall of serveromgeving kan meerdere vestigingen raken. De tijdwinst van centralisatie moet daarom worden afgewogen tegen de afhankelijkheid die je creëert.
Bepaal eerst welke processen moeten blijven werken wanneer een verbinding of centrale voorziening uitvalt. Een kantoor kan misschien tijdelijk zonder toegang tot een intern archief. Voor een zorglocatie of productieomgeving kunnen andere eisen gelden. Het continuïteitsontwerp volgt uit die bedrijfsbehoefte.
Twee verbindingen zijn niet vanzelf twee onafhankelijke routes. Als beide vezels door dezelfde kabel, straat of gebouwinvoer lopen, kan één beschadiging beide raken. Bespreek fysieke routescheiding expliciet en kijk ook naar stroomvoorziening en actieve apparatuur.
Redundantie brengt daarnaast terugkerend beheer mee. Je moet controleren of de reserveverbinding beschikbaar is, omschakeling testen en na een storing vaststellen of de normale situatie correct is hersteld. Een ongebruikte reserveverbinding zonder controles geeft weinig zekerheid.
Een eigen glasvezelverbinding maakt beveiligingsbeleid evenmin overbodig. Toegangscontrole, netwerksegmentatie en waar nodig versleuteling blijven onderdeel van het ontwerp.
Dark fiber kan de basis vormen voor een beschikbaar netwerk tussen locaties, maar het resultaat hangt af van het volledige ontwerp. De vezels alleen beschermen niet tegen uitval van gedeelde apparatuur, stroomproblemen of verkeerde configuraties.
Nieuwe locaties aansluiten met een herhaalbaar draaiboek
Bij uitbreiding wordt het verschil tussen losse aansluitingen en een gezamenlijk beheermodel goed zichtbaar. Je hoeft niet voor iedere vestiging opnieuw te bepalen hoe netwerktoegang, beveiliging en monitoring worden ingericht. Een vastgesteld locatieprofiel geeft een bruikbaar vertrekpunt.
Zo’n profiel beschrijft de benodigde apparatuur, gebruikersgroepen, capaciteit, kritieke toepassingen en eventuele uitwijkvoorzieningen. Een kleine kantoorlocatie hoeft daarbij niet dezelfde inrichting te krijgen als een vestiging met servers of productieapparatuur. Standaardiseren betekent afspraken hergebruiken, niet verschillen negeren.
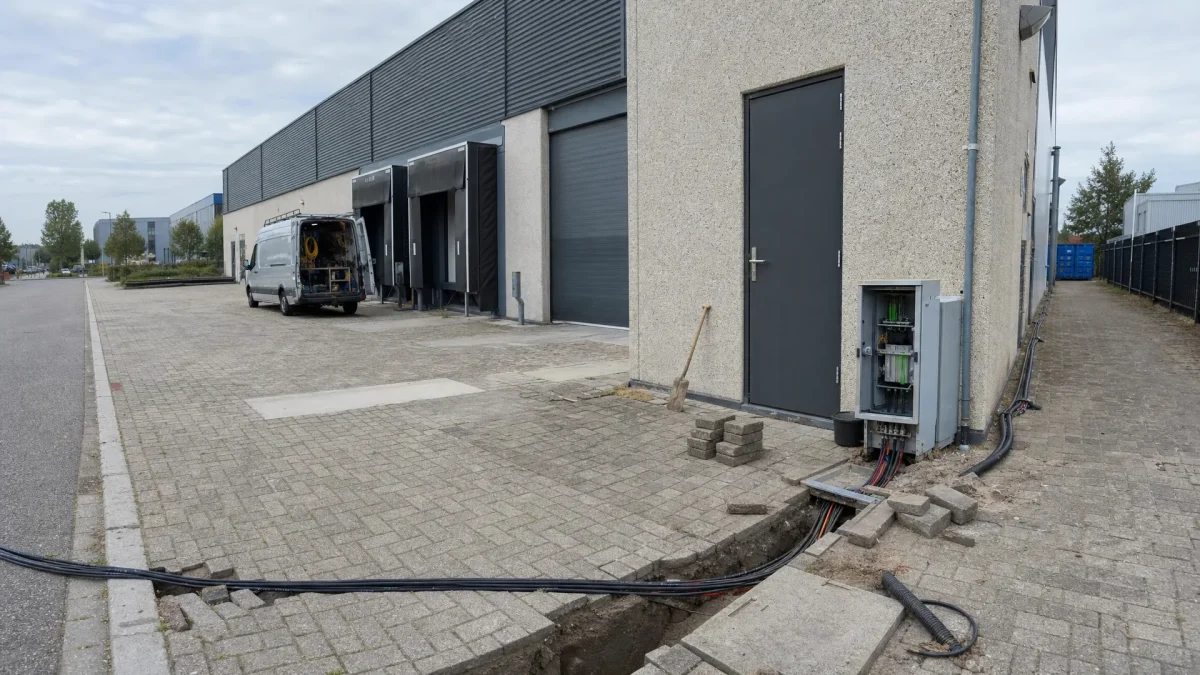
De fysieke aansluiting blijft locatiespecifiek. Beschikbaarheid van een route, toestemming van de verhuurder, toegang tot de technische ruimte en eventuele aanlegwerkzaamheden moeten apart worden onderzocht. Stem daarom glasvezelaanleg met verhuurder en aannemer af voordat de verhuis- of openingsdatum vaststaat.
Neem in het draaiboek ook acceptatietests op. Controleer niet alleen of de verbinding actief is, maar ook of telefonie, applicaties, toegangsrechten en eventuele omschakeling functioneren. Plan de migratie rond de bedrijfsactiviteiten en houd rekening met bestaande contracten.
Het beheer van dark fiber wordt bij uitbreiding beter voorspelbaar wanneer technische standaarden en praktische opleverafspraken samenkomen. Je bespaart vooral ontwerp- en afstemwerk; de lokale aanleg en controle blijven nodig.
Het totale kostenplaatje omvat meer dan verbindingen
Voor een eerlijke vergelijking kijk je naar de totale kosten over een periode die past bij je contracten en investeringen. Daarin neem je zowel geld als interne beheeruren mee. Het verschuiven van werk naar je eigen team is immers geen besparing als dat team er onvoldoende capaciteit voor heeft.
| Kostenpost | Wat neem je mee in de vergelijking? |
|---|---|
| Verbindingen en aanleg | Periodieke vergoeding, eenmalige aansluiting en eventuele tweede routes |
| Actieve apparatuur | Aanschaf of huur, ondersteuning, licenties en geplande vervanging |
| Dagelijks beheer | Monitoring, updates, configuratiewijzigingen en documentatie |
| Continuïteit | Reserveonderdelen, uitwijkvoorzieningen en omschakeltests |
| Overgang | Ontwerp, migratie, tijdelijke overlap en eventuele contractbeëindiging |
| Afstemming | Leveranciersoverleg, escalaties en interne coördinatie |
Tel vermeden kosten pas mee wanneer ze werkelijk vervallen. Als lokale internetverbindingen nodig blijven voor uitwijk of rechtstreeks cloudverkeer, blijven die ook in de begroting staan. Hetzelfde geldt voor beheercontracten die tijdens een overgang nog doorlopen.
De verdeling tussen investering en terugkerende kosten kan eveneens veranderen. Stem met financiën af hoe aanschaf, vervanging en beheerdiensten worden begroot.
De businesscase voor dark fiber wordt sterker wanneer je concreet kunt aanwijzen welke werkzaamheden, contracten of voorzieningen vervallen. ‘Meer centraal beheer’ is op zichzelf nog geen financiële onderbouwing.
Rekenvoorbeeld voor vijf locaties
Stel dat standaardisatie op vijf locaties gemiddeld twee uur beheerwerk per locatie per maand bespaart. Dat is 120 uur per jaar. Als het gezamenlijke netwerk vervolgens vier uur extra centraal beheer per maand vraagt, blijft in dit vereenvoudigde voorbeeld 72 uur tijdwinst per jaar over.
Dit zijn voorbeeldwaarden, geen voorspelling. Ontwerp, migratie en opleiding zijn nog niet meegerekend. Ook de gevolgen voor storingsduur en beschikbaarheid ontbreken.
Gebruik daarom je eigen gegevens: hoeveel tijd gaat nu naar terugkerende wijzigingen, locatiebezoeken en overleg met leveranciers? Welke taken verdwijnen echt en welke komen ervoor terug? Vermenigvuldig de netto uren pas daarna met een passend intern kostentarief.
Wanneer wordt het beheersplaatje aantrekkelijker?
De kans op beheervoordeel is groter als je meerdere locaties met vergelijkbare behoeften hebt, veel onderling dataverkeer gebruikt of regelmatig nieuwe vestigingen toevoegt. Ook versnipperde configuraties en onduidelijke storingsverantwoordelijkheden kunnen aanleiding zijn om het netwerk anders te organiseren.
Dark fiber is niet automatisch de beste keuze wanneer je locaties alleen eenvoudige internettoegang nodig hebben en weinig onderling verkeer uitwisselen. Een beheerde dienst kan dan beter aansluiten op de beschikbare mensen en kennis.
Maak vóór de keuze drie zaken concreet: het huidige beheerwerk, het gewenste verantwoordelijkheidsmodel en de eisen aan continuïteit. Laat ICT, bedrijfsvoering en inkoop dezelfde uitgangspunten beoordelen. Zo voorkom je dat de technische oplossing wordt gekozen voordat duidelijk is wie haar gaat beheren en betalen.
Veelgestelde vragen over het beheer van meerdere locaties:
Heb je op iedere locatie nog internet nodig? Niet noodzakelijk als internettoegang centraal wordt aangeboden via het gezamenlijke netwerk. Lokale internettoegang kan wel gewenst zijn voor uitwijk, cloudgebruik of zelfstandige werking van een vestiging. Dat hangt af van je toepassingen en continuïteitseisen.
Moet je alle netwerkapparatuur zelf beheren? Nee. Je kunt configuratie, monitoring en onderhoud aan een beheerpartner uitbesteden. Leg vast wie verantwoordelijk is voor updates, vervanging, storingsonderzoek en afstemming met de beheerder van de fysieke infrastructuur.
Wordt het beheer goedkoper met dark fiber? Dat kan, maar is niet gegarandeerd. Minder herhaalwerk en minder lokale voorzieningen kunnen voordeel opleveren. Daar staan kosten voor apparatuur, beheer, redundantie en migratie tegenover. Vergelijk daarom de totale kosten en interne uren, niet alleen de verbindingsprijs.
Kunnen alle locaties één groot lokaal netwerk worden? Dat is technisch mogelijk met een passend ontwerp, maar niet altijd wenselijk. Het kan de gevolgen van fouten en storingen vergroten. Een netwerk met duidelijke grenzen tussen locaties en gebruikersgroepen geeft vaak meer controle over verkeer en toegang.
Breng het beheermodel in kaart voordat je verbindingen kiest
Breedband Tilburg is specialist in zakelijke glasvezelinfrastructuur in Tilburg en omgeving. Het open netwerk biedt ruimte om diensten en providers te kiezen die passen bij je organisatie, met mogelijkheden voor maatwerk en redundantie.
Wil je weten wat zakelijke dark-fiberverbindingen voor jouw locaties betekenen? Breng je huidige aansluitingen, beheercontracten, kritieke toepassingen en uitbreidingsplannen mee in het gesprek. Daarmee kun je samen bepalen welke infrastructuur past en hoe het beheer met je eigen team en geselecteerde partners kan worden ingericht.