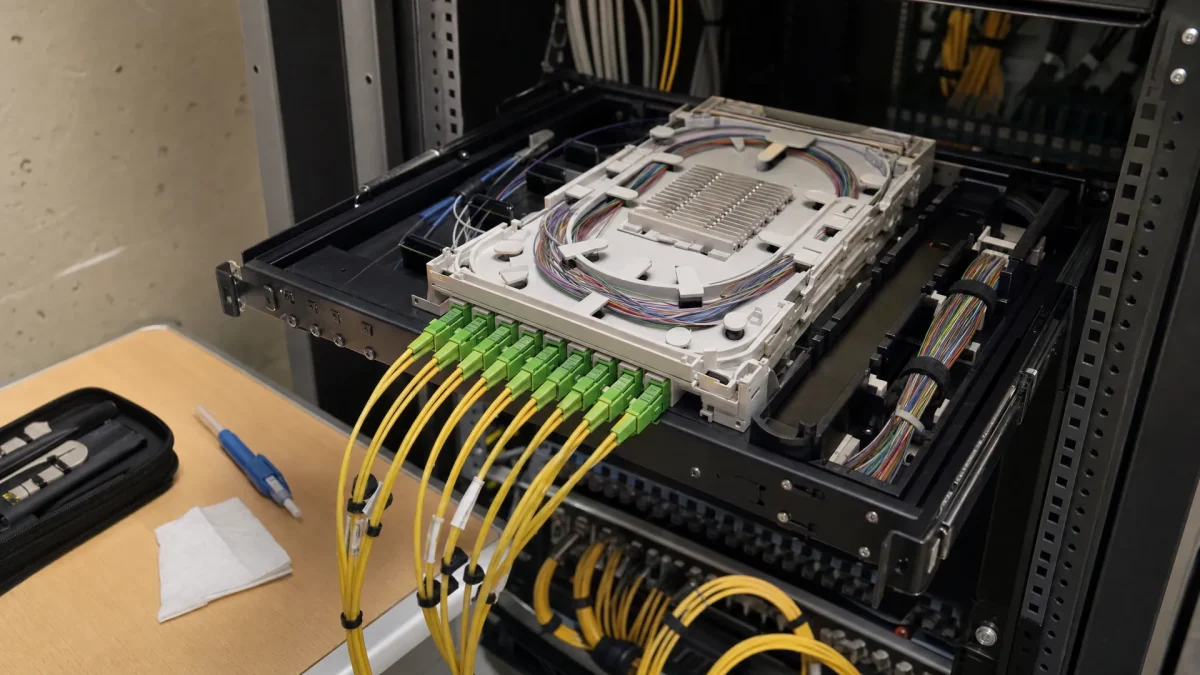
Zakelijk glasvezel internet is niet alleen een snellere verbinding naar buiten, maar ook een fundament om interne netwerken beter te scheiden en veiliger in te richten. Voor organisaties in Tilburg en omgeving wordt dat steeds belangrijker, omdat cloudapplicaties, VoIP, camerabeelden, gastwifi, productieomgevingen en dataverkeer tussen vestigingen vaak over dezelfde digitale infrastructuur lopen.
Als die infrastructuur niet goed is ontworpen, kan één storing of beveiligingsprobleem veel meer raken dan nodig is. Een gescheiden netwerkopzet beperkt risico's, maakt verantwoordelijkheden duidelijker en geeft ICT, directie en facilitair beheer meer controle over continuïteit. Glasvezel speelt daarin een centrale rol, zeker wanneer capaciteit, stabiliteit en keuzevrijheid belangrijker zijn dan alleen een lage maandprijs.
Waarom zakelijk glasvezel internet helpt bij netwerksegmentatie
Netwerksegmentatie betekent dat je verkeer scheidt op basis van functie, risico of toepassing. Denk aan een apart netwerk voor medewerkers, een apart netwerk voor bezoekers, een verbinding voor telefonie en een besloten datalijn tussen twee locaties. Die scheiding kan technisch op verschillende manieren worden ingericht, maar de kwaliteit van de onderliggende verbinding bepaalt hoeveel ruimte je hebt om dit betrouwbaar te doen.
Bij een gewone internetverbinding ligt de nadruk vaak op toegang tot het internet. Bij zakelijk glasvezel internet kijk je breder: welke processen moeten altijd beschikbaar blijven, welke systemen mogen elkaar juist niet beïnvloeden en hoeveel bandbreedte is nodig voor groei? Voor een school, zorginstelling, gemeente, productiebedrijf of vastgoedlocatie zijn dat geen theoretische vragen. Als telefonie, pinverkeer, cloudwerkplekken of toegangssystemen haperen, raakt dat direct medewerkers, klanten, bewoners, patiënten of bezoekers.
Glasvezel biedt daarbij een stabiele basis met hoge capaciteit en lage vertraging. Dat maakt het eenvoudiger om meerdere diensten naast elkaar te gebruiken zonder dat één toepassing de rest verdringt. De echte winst zit niet alleen in snelheid, maar in voorspelbaarheid, schaalbaarheid en de mogelijkheid om netwerken bewust te scheiden.
Wat bedoelen we met gescheiden en veilige netwerken?
Een gescheiden netwerk is niet automatisch een volledig los kabelnetwerk. Soms is fysieke scheiding nodig, bijvoorbeeld met dark fiber tussen twee locaties. In andere situaties volstaat logische scheiding via VLAN's, firewallregels of een besloten netwerkdienst. De juiste keuze hangt af van de gevoeligheid van data, de gebruikte applicaties, de locaties en de risicoacceptatie van de organisatie.
Voor veel organisaties is zakelijk glasvezel internet de drager waarop meerdere netwerkdelen samenkomen. Dat vraagt om een ontwerp waarin internettoegang, interne datastromen en externe leveranciers niet willekeurig door elkaar lopen. Een gastnetwerk voor bezoekers hoort bijvoorbeeld niet dezelfde toegang te hebben als het netwerk waarop financiële administratie of zorgsystemen draaien.
| Netwerkdeel | Voorbeeld van gebruik | Waarom scheiden? |
|---|---|---|
| Medewerkersnetwerk | Werkplekken, laptops, printers | Bescherming van bedrijfsdata en applicaties |
| Gastnetwerk | Bezoekers, huurders, cursisten | Geen toegang tot interne systemen |
| VoIP-netwerk | Zakelijke telefonie | Bereikbaarheid en gesprekskwaliteit bewaken |
| Cameranetwerk | Beveiligingscamera's en toegangscontrole | Beperken van risico's en datastromen |
| Dataverkeer tussen locaties | Back-ups, servers, applicaties | Veilige en voorspelbare uitwisseling |
Publieke ruimtes en bedrijfsnetwerken uit elkaar houden
In gebouwen met bezoekers, balies, retailfuncties of horeca lopen fysieke inrichting en digitale infrastructuur vaak door elkaar. Een ontvangsthal kan gastwifi, pinapparatuur, narrowcasting en toegangscontrole hebben. Ook zichtbare elementen zoals signing horen soms bij die omgeving. Wie bijvoorbeeld inspiratie zoekt voor custom neon signage, moet zulke publieksvoorzieningen nog steeds los zien van het netwerk waarop bedrijfsdata, camera's of backoffice-systemen draaien.
Die praktische scheiding voorkomt dat een voorziening voor bezoekers onbedoeld een route wordt naar kritische systemen. Voor facilitair managers en ICT-managers is dit vooral een kwestie van ontwerpdiscipline: bepaal vooraf welke apparaten op welk netwerk mogen, wie verantwoordelijk is voor beheer en hoe leveranciers toegang krijgen.
Dark fiber als stevige basis voor gecontroleerde netwerkopbouw
Dark fiber is een glasvezelverbinding waarbij je als organisatie veel vrijheid hebt om zelf te bepalen welke apparatuur, capaciteit en diensten je gebruikt. De vezel is als het ware de fysieke infrastructuur, terwijl de actieve netwerklaag door jou of een gekozen partner wordt ingericht. Dat is vooral interessant wanneer je meerdere locaties wilt koppelen, veel dataverkeer hebt of niet afhankelijk wilt zijn van één gesloten telecomoplossing.
Met een dark-fiber verbinding voor de zakelijke markt kun je gescheiden netwerkstromen op een gecontroleerde manier ontwerpen. Denk aan een aparte route voor datacenterverkeer, een besloten koppeling tussen vestigingen of een opzet waarbij internettoegang en intern verkeer strikt worden gescheiden. Zakelijk glasvezel internet krijgt daarmee een strategische rol in de digitale infrastructuur, in plaats van alleen een toegangslijn naar buiten.
Dark fiber is niet alleen relevant voor grote instellingen. Ook groeiende bedrijven, logistieke organisaties, zorglocaties, scholen en vastgoedomgevingen kunnen baat hebben bij meer controle over capaciteit en diensten. Zeker wanneer er verbouwd wordt, een locatie wordt geopend of cloudmigratie op de planning staat, is het verstandig om de netwerkarchitectuur meteen goed neer te zetten.
Vier niveaus van scheiding: van kabel tot beleid
Netwerkscheiding werkt het best wanneer techniek en afspraken bij elkaar passen. Alleen een VLAN aanmaken is niet genoeg als leveranciers onbeperkte toegang krijgen. En een fysieke glasvezelverbinding helpt weinig als niemand weet welke systemen erop draaien. Kijk daarom naar vier niveaus tegelijk.
| Niveau | Wat je scheidt | Praktische vraag |
|---|---|---|
| Fysiek | Vezels, routes, aansluitpunten | Moeten kritische verbindingen fysiek apart lopen? |
| Logisch | VLAN's, subnetten, IP-routes | Welke systemen mogen elkaar bereiken? |
| Dienstniveau | Internet, VoIP, IPVPN, datacenter | Welke dienst heeft eigen capaciteit of prioriteit nodig? |
| Beheer | Rechten, leveranciers, wijzigingsproces | Wie mag toegang geven of instellingen wijzigen? |
Deze lagen maken duidelijk waarom zakelijk glasvezel internet vooral waardevol wordt wanneer het onderdeel is van een breder ontwerp. De verbinding moet passen bij de manier waarop een organisatie werkt. Een productiebedrijf heeft bijvoorbeeld andere prioriteiten dan een onderwijsinstelling of wooncorporatie.
Voorbeelden van toepassingen die om scheiding vragen
Een paar situaties komen in de praktijk vaak terug. VoIP vraagt om stabiele verbindingen omdat bereikbaarheid direct merkbaar is. Cameraverkeer kan veel bandbreedte gebruiken en hoort niet zomaar op hetzelfde segment als kantoorwerkplekken. Back-ups naar een externe locatie of datacenter vragen om voorspelbare capaciteit, vooral buiten kantooruren maar soms ook continu.
Ook cloudwerkplekken en SaaS-applicaties veranderen de rol van de verbinding. Waar vroeger veel systemen lokaal draaiden, loopt nu een groot deel van het dagelijkse werk via externe platformen. Daardoor wordt de netwerkverbinding zelf bedrijfskritisch. Gescheiden netwerken zorgen dat drukte of problemen in één deel niet onnodig overslaan naar andere processen.
Waar moet je op letten bij aanleg of uitbreiding?
Een veilige netwerkopzet begint niet bij de offerte, maar bij een goede inventarisatie. Welke locaties moeten verbonden worden? Welke toepassingen zijn kritisch? Zijn er bestaande telecomcontracten? Is er ruimte in de technische ruimte? Moet de verbinding redundant worden uitgevoerd? En wie neemt besluiten: ICT, directie, facilitair beheer, inkoop of vastgoed?
Vooral bij nieuwbouw, renovatie of verhuizing is timing belangrijk. De fysieke aanleg van glasvezel, de route door het gebouw, de plaats van het aansluitpunt en de afstemming met interne bekabeling moeten aansluiten op de planning van het project. Een goede voorbereiding voorkomt dat een organisatie pas bij oplevering ontdekt dat de digitale infrastructuur nog niet klaar is. De praktische aandachtspunten staan uitgebreider beschreven in het artikel over de voorbereiding op een glasvezelaansluiting op kantoor.
Bij zakelijk glasvezel internet is het verstandig om niet alleen te vragen hoeveel Mbps je krijgt. Vraag ook hoe diensten gescheiden kunnen worden, welke providerkeuzes beschikbaar zijn, hoe uitbreiding werkt en welke rol redundantie speelt. Voor inkoop en finance is dat belangrijk, omdat de goedkoopste lijn op maandbasis niet altijd de beste keuze is voor continuïteit en risicobeheersing.
Een eenvoudige checklist voor interne besluitvorming:
- Welke processen mogen maximaal kort onderbroken worden?
- Welke systemen bevatten gevoelige of bedrijfskritische data?
- Welke locaties, leveranciers en cloudomgevingen moeten veilig gekoppeld worden?
- Is er behoefte aan gescheiden routes, redundantie of een besloten netwerkdienst?
- Wie beheert wijzigingen, toegang en escalaties bij verstoringen?
De rol van een open netwerk in keuzevrijheid
Een open glasvezelnetwerk geeft organisaties meer vrijheid om diensten en providers te kiezen. Dat is relevant voor gescheiden netwerken, omdat niet elke dienst door dezelfde leverancier geleverd hoeft te worden. Je kunt bijvoorbeeld kiezen voor een internetprovider die past bij je cloudgebruik, een telefoniepartner voor VoIP en een netwerkdienst voor locatiekoppelingen.
Dat klinkt soms ingewikkelder dan één alles-in-één pakket, maar het hoeft dat niet te zijn. Het voordeel is juist dat je de infrastructuur niet vastzet op één gesloten oplossing. Als je organisatie groeit, applicaties veranderen of extra locaties toevoegt, blijft er ruimte om de inrichting aan te passen. Zakelijk glasvezel internet via een open netwerk ondersteunt die flexibiliteit, mits het ontwerp helder is en verantwoordelijkheden goed zijn vastgelegd.
Breedband Tilburg is daarin geen generieke internetleverancier, maar een lokale specialist in zakelijke glasvezelinfrastructuur. Het netwerk in Tilburg en directe omgeving beslaat ongeveer 300 kilometer en wordt gebruikt door meer dan 300 locaties. Die regionale kennis helpt bij praktische vragen over beschikbaarheid, tracés, technische ruimtes, planning en samenwerking met geselecteerde partners.
Wanneer zijn IPVPN en redundantie verstandig?
Voor sommige organisaties is gescheiden internettoegang voldoende. Andere organisaties hebben een besloten verbinding nodig tussen locaties, servers of cloudomgevingen. Een IPVPN kan dan een logische keuze zijn, omdat dataverkeer via een besloten IP-netwerk wordt uitgewisseld in plaats van via het openbare internet. Breedband Tilburg beschrijft deze toepassing op de pagina over veilig dataverkeer via IPVPN.
Redundantie gaat over beschikbaarheid. Daarbij wordt gekeken of er een tweede route, tweede aansluiting of alternatieve verbinding nodig is wanneer de primaire verbinding uitvalt. Dat is vooral relevant voor organisaties waar digitale dienstverlening direct invloed heeft op zorg, onderwijs, productie, bewonerscommunicatie, klantcontact of logistiek.
Ook hier geldt: niet elke organisatie heeft dezelfde oplossing nodig. Een klein kantoor met beperkte afhankelijkheid van cloudapplicaties heeft andere eisen dan een zorglocatie met 24-uursprocessen of een bedrijf met meerdere vestigingen. Zakelijk glasvezel internet moet daarom worden beoordeeld op gebruik, risico, groei en het belang van continuïteit.
Praktische businesscase: meer dan snelheid alleen
Een sterke businesscase voor netwerksegmentatie gaat niet alleen over techniek. Directie en financieel management kijken terecht naar kosten, contracten en waarde. De waarde zit in minder afhankelijkheid, betere beheersbaarheid, veiligere datastromen en meer ruimte voor toekomstige toepassingen.
Voor ICT betekent dit dat capaciteit planbaar wordt. Voor facilitair beheer betekent het dat gebouwgebonden systemen zoals camera's, toegang en bezoekerswifi beter te organiseren zijn. Voor operations betekent het dat kritische processen minder snel last hebben van piekbelasting elders in het netwerk. Voor bestuur en directie betekent het dat digitale infrastructuur beter aansluit op bedrijfscontinuïteit.
Daarom is zakelijk glasvezel internet geen losstaand telecomproduct, maar een onderdeel van risicobeheersing en toekomstbestendige bedrijfsvoering. Wie nu investeert in een goede basis, kan later eenvoudiger uitbreiden met nieuwe locaties, extra cloudtoepassingen, datacenterkoppelingen of strengere beveiligingseisen.
Veelgestelde vragen over zakelijk glasvezelinternet voor gescheiden en veilige netwerken:
Is netwerksegmentatie alleen nodig voor grote organisaties? Nee. Ook kleinere en groeiende organisaties kunnen baat hebben bij scheiding tussen medewerkers, gasten, VoIP, camera's en bedrijfskritische systemen. De juiste mate van scheiding hangt af van risico, gebruik en toekomstplannen.
Wat is het verschil tussen dark fiber en standaard zakelijk internet? Bij standaard internet koop je meestal een dienst met vaste specificaties. Bij dark fiber krijg je meer controle over de fysieke glasvezelverbinding en kun je capaciteit, apparatuur en diensten flexibeler inrichten met je eigen of gekozen partners.
Maakt zakelijk glasvezel internet een netwerk automatisch veilig? Nee. Glasvezel biedt een stabiele en schaalbare basis, maar veiligheid ontstaat door goed ontwerp, segmentatie, firewallbeleid, beheerafspraken en monitoring. De verbinding is dus een belangrijk fundament, geen complete beveiligingsoplossing op zichzelf.
Wanneer is een tweede verbinding of redundantie nodig? Redundantie is vooral verstandig wanneer uitval direct gevolgen heeft voor bereikbaarheid, productie, zorgprocessen, onderwijs, klantcontact of toegang tot kritische applicaties. De noodzaak hangt af van de impact van downtime.
Kan Breedband Tilburg helpen bij meerdere locaties? Ja, Breedband Tilburg richt zich op zakelijke glasvezelinfrastructuur in Tilburg en omgeving en ondersteunt organisaties bij verbindingen voor onder meer internet, VoIP, data transport, cloudtoepassingen, datacenterkoppelingen en locatie-tot-locatie connectiviteit.
Bespreek je netwerkontwerp voordat je vastlegt
Een veilige en gescheiden netwerkinrichting begint met de juiste vragen. Welke data wil je beschermen, welke processen mogen niet stilvallen en hoeveel vrijheid wil je houden in providers, capaciteit en diensten? Door die vragen vroeg te stellen, voorkom je dat de glasvezelaansluiting later een beperking wordt.
Breedband Tilburg helpt organisaties in de regio om zakelijke glasvezelinfrastructuur praktisch en toekomstgericht te bekijken. Niet vanuit één standaardpakket, maar vanuit de locatie, toepassingen, continuïteitseisen en groeiplannen van je organisatie.